2026年10月21日、Webサイトの約7割で使われているPHPに、深刻度9.2の脆弱性2件の修正版が緊急公開されました。
条件がそろうと、攻撃者がログインしないままサーバーを乗っ取れるため、国内でも大手サービスの緊急メンテナンスや、ゲームのサービス終了が相次いでいます。
サイト運営者がやるべきことは、PHPを修正版へ更新することです。設定変更やWAFは一時しのぎにしかなりません。
更新に不安がある場合は、未経験の回廊も診断を依頼した合同会社キューブリックに一度見てもらうのがおすすめです。
そして、今回の騒動で浮き彫りになったのは「直せる人」の不足です。未経験からセキュリティに強いエンジニアを目指すなら、基礎から2年かけて学べて給付金も使えるRareTECHがおすすめです。
2026年10月、PHPに緊急の脆弱性2件「php2shell」が見つかった
結論から言うと、今回の問題はPHPそのものに見つかった脆弱性で、WordPressなど特定のソフトだけの話ではありません。
PHPの開発チームは10月20日に重大な脆弱性が2件あると予告し、翌21日の日本時間23時に修正版を公開しました。
深刻度を示すCVSS v4.0のスコアは、2件とも9.2(緊急)です。
発見に関わった研究者の投稿から、この脆弱性は「php2shell」と呼ばれています。
ここでは、騒動の発端と、2件の脆弱性の中身、影響を受けるバージョンを順に整理します。
自分のサイトが対象かどうかは、バージョンの表で確認してください。
発端は公表前の情報流出、修正版の公開が1日前倒しに
今回の騒動が大きくなった発端は、公式発表より先に情報が漏れたことです。
10月20日、米国の掲示板Hacker Newsに脆弱性の存在をほのめかす匿名の投稿があり、すぐに削除されたものの、スクリーンショットがXなどに広がりました。
PHPの開発チームはもともと10月22日に修正版を出す予定でしたが、情報の流出を受けて公開を1日早めました。
実は、この問題の兆候は2024年の外部監査の時点ですでに見つかっていました。
ところが、修正案が既存のシステムとの互換性を壊すおそれがあったことや、PHPの内部に詳しい開発者が少なかったことから、修正は長く止まっていました。
状況が動いたのは2026年8月で、米国のセキュリティ企業CalifとOpenAIが、AIを使ってそれぞれ独立に具体的な攻撃方法を報告しています。
PHPを支える団体The PHP Foundationは、修正が遅れたことを「構造的な失敗」だったと認めました。
| 時期 | 主な出来事 |
|---|---|
| 2024年 | 外部監査をきっかけに、メモリ不足に関する問題の兆候を把握 |
| 2026年8月 | CalifとOpenAIが、AIを使って具体的な攻撃方法をそれぞれ報告 |
| 10月20日 | 情報が流出し、PHP開発チームが緊急リリースを予告 |
| 10月21日 23時 | 修正版を公開(予定より1日前倒し) |
| 10月21日〜22日 | 国内外で緊急メンテナンスやサービス停止・終了が相次ぐ |
※時刻は日本時間。PHP開発チームとThe PHP Foundationの発表、各種報道をもとに作成。
2件の脆弱性(CVE-2026-109618/CVE-2026-109619)の中身
2件の脆弱性は、どちらもPHP本体のメモリ管理に関わる不具合です。
1件目のCVE-2026-109618は、メモリが足りなくなったときのエラー処理に問題があります。
処理が途中で止まったときに、まだ準備ができていないデータを、後片付けの処理が正しいデータだと思い込んで扱ってしまうのです。
2件目のCVE-2026-109619は、すでに使い終わったメモリを指す情報が残り、次の別のリクエストで使われてしまう問題です。
つまり、ある通信で起きた異常が、その後の別の通信にまで影響してしまいます。
どちらも単にプログラムが止まるだけでなく、条件がそろえば外部から任意のコードを実行されるところまでつながる点が深刻です。
※各社の発表と報道をもとに、未経験の回廊が仕組みを簡略化して図にしたものです。
| 識別番号 | 原因 | 攻撃が実証された環境 | 深刻度 |
|---|---|---|---|
| CVE-2026-109618 | メモリ不足時のエラー処理で、未完成のデータを扱ってしまう | mod_php(アプリが動く前に認証なしで成立) | 9.2 |
| CVE-2026-109619 | 解放済みメモリへの参照が次のリクエストに残る | mod_php、PHP-FPM(条件付き) | 9.2 |
※深刻度はCVSS v4.0のスコア。PHP開発チームの公式アドバイザリと報道をもとに作成。
影響を受けるバージョンと修正版
修正版が公式に出たのは、PHP 8.2〜8.5の4系統です。
具体的には、8.5.12、8.4.27、8.3.36、8.2.35が公開されました。
一方で、8.1以前はすでにサポートが終わっており、通常の修正版は提供されていません。
今回は特例として7.4・8.0・8.1向けに最小限のソース修正が用意されましたが、これは自分でPHPをビルドしている人向けの措置で、サポートが再開されたわけではありません。
調査に関わったWizによると、PHP 5.4以降のバージョンは、少なくともどちらか1件の影響を受けるとされています。
古いバージョンを使い続けているサイトほど、更新ではなく移行が必要になると考えてください。
| 系列 | サポート状況 | 今回の対応 |
|---|---|---|
| PHP 8.5 | サポート中 | 8.5.12へ更新 |
| PHP 8.4 | サポート中 | 8.4.27へ更新 |
| PHP 8.3 | サポート中 | 8.3.36へ更新 |
| PHP 8.2 | セキュリティ修正のみ | 8.2.35へ更新 |
| PHP 7.4〜8.1 | サポート終了 | 最小限のソース修正のみ。サポート中の版への移行を推奨 |
| PHP 7.3以前・5系 | サポート終了 | 修正なし。移行が必須 |
※2026年10月22日時点の情報。Linuxディストリビューションやレンタルサーバー事業者が独自に修正パッケージを配布している場合もあるため、利用中の事業者の案内も確認してください。
PHPの脆弱性で具体的に何が危ないのか
結論として、今回の脆弱性で一番危ないのは、ログインなしでサーバーを乗っ取られる可能性があることです。
サーバーを乗っ取られれば、サイトの改ざんや情報の持ち出し、ほかへの攻撃の踏み台にされるといった被害につながります。
さらに、コードを実行されなくても、パスワードなどの情報を盗まれるおそれも指摘されています。
ただし、PHPを使っているすべてのサイトが1回の通信で乗っ取られるわけではありません。
ここでは、危険性を3つに分けて、どんな条件で何が起きうるのかを解説します。
ログインなしでサーバーを乗っ取られる(RCE)
今回の脆弱性の本質は、RCE(リモートコード実行)につながることです。
RCEとは、攻撃者が離れた場所から、狙ったサーバーの上で好きなプログラムを動かせてしまう状態を指します。
とくにApacheにPHPを組み込んで動かすmod_phpという方式では、アプリの処理が始まる前に、認証なしの通信だけで攻撃が成立することが実証されました。
つまり、ログイン画面やアプリ側の対策がどれだけしっかりしていても、その手前で突破されてしまうのです。
一方、PHP-FPMという方式では、致命的なエラーが起きた後に同じプロセスが次の通信を処理するなど、別の条件がそろう必要があります。
どの方式で動いているかによって危険度は変わるため、自分のサーバー構成を知っておくことが対策の第一歩です。
※どちらの方式でも、修正版への更新が根本対策です。方式によって「攻撃の起きやすさ」が変わるだけで、PHP-FPMなら安全という意味ではありません。
パスワードや認証トークンが盗まれるおそれ
コードを実行されるところまで至らなくても、情報を盗まれる危険があります。
Wizの研究チームは、PHPのプロセスが使っているメモリから、パスワードや認証トークンを読み出せることも確認したと発表しました。
認証トークンとは、ログイン状態を保つための「通行証」のようなもので、盗まれると本人になりすまされるおそれがあります。
データベースの接続情報や外部サービスのAPIキーなどが盗まれれば、被害はサイトの外にまで広がります。
実際に、米Amazonは今回の脆弱性が公表される前の段階で、悪用しようとした形跡を確認したと発表しています。
修正版を当てた後も、不審なアクセスがなかったかを確認し、必要に応じてパスワードやキーを変更することまで考えておくと安心です。
WordPressなど身近なCMSも攻撃が実証された
今回の脆弱性は、WordPressを使っている個人ブログや中小企業のサイトにも関係します。
Wizは検証の中で、WordPress・Drupal・Joomlaという代表的なCMSで、認証なしのコード実行に成功したと発表しました。
これは検証に使ったソフトの例であり、影響がこの3つに限られるという意味ではありません。
ECサイトでよく使われるEC-CUBEや、オンラインストレージのNextcloudなど、PHPで動くシステムは幅広く点検が必要です。
WordPressのテーマやプラグインを最新にしていても、土台のPHPが古ければ防げない点が今回の怖いところです。
未経験の回廊もWordPressで運営しているため、他人事ではないと感じ、すぐに専門家へ診断を依頼しました。その内容は「WordPressやPHPの更新で困ったら専門家に診断を依頼する」で紹介します。
なぜ多くの企業がメンテナンス・停止・終了に追い込まれたのか
結論から言うと、各社がサービスを止めたのは、修正版が出るまで攻撃を防ぐ手段がほとんどなかったからです。
脆弱性の存在だけが先に広まり、修正版の公開まで丸1日近く、利用者は身を守る決定打がない状態に置かれました。
そのうえPHPは世界中のWebサイトで使われており、影響を受ける範囲がとても広かったのです。
国内では、首相が自ら対応を呼びかけるという異例の事態にまで発展しました。
ここでは、停止した主なサービスと、政府の呼びかけ、そしてサービス終了を選んだ事例を順に見ていきます。
Webサイトの約7割がPHP、国内大手も一斉に緊急メンテナンス
影響がここまで広がった一番の理由は、PHPがWebサイトの約7割で使われていることです。
調査会社W3Techsの2026年10月の集計では、サーバー側の言語が判別できたサイトのうち、69.3%がPHPを使っていました。
さらに、PHPを使うサイトの約35%は、サポートの終わった7系や5系のまま動いています。
国内では10月21日の午後から、ネットショップ作成のBASEや保育ICTのコドモン、pixiv、ニコニコ、Cygamesのゲーム、さくらインターネットなどが、サービスの全部または一部を止めました。
財務省も関連するWebコンテンツを一時停止し、銀行の中にも一部のサービスを止めたところがあります。
停止の理由の説明は会社ごとに違いますが、BASEやコドモンなどはPHPの脆弱性への対応だと明らかにしています。
普段使っているサービスが一斉に止まったことで、多くの人がPHPという言葉を初めて意識したのではないでしょうか。
| 企業・サービス | 主な対応 | 状況 |
|---|---|---|
| BASE | 緊急メンテナンス(PHP対応と明示) | 一時停止 |
| コドモン | 緊急メンテナンス(PHP対応と明示) | 一時停止 |
| pixiv | 緊急メンテナンス | 一時停止 |
| ニコニコ | 緊急メンテナンス | 一時停止 |
| Cygames | ゲームの緊急メンテナンス | 一時停止 |
| さくらインターネット | 一部サービスの機能を停止 | 一部停止 |
| 財務省 | 関連するWebコンテンツを一時停止 | 一部停止 |
| ワールドクエスト | 10月21日でサービス終了 | 終了 |
| 僕の魔界を救って! | 10月22日にサービス終了を発表 | 終了 |
※2026年10月22日時点の報道をもとに作成。停止の理由は各社で説明が異なり、すでに再開しているサービスもあります。最新の状況は各社の公式発表で確認してください。
首相と国家サイバー統括室が「一時停止」を呼びかけた異例の事態
今回の騒動でとくに注目されたのが、高市早苗首相が自らXで対応を呼びかけたことです。
首相は10月21日、PHPを使っているサイトの運営者に向けて、その夜に公開される修正パッチをすぐ適用できるよう準備してほしいと投稿しました。
皆様に、今夜に対応して頂きたい大至急のお願いです。 多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。 公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。 修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。 国家サイバー統括室のXアカウントでも関係する情報を発信していますので、そちらも参考にして下さい。 国家サイバー統括室(注意・警戒情報)(@cyber_forecast) / X
— 高市早苗 (@takaichi_sanae) October 21, 2026
国の司令塔である国家サイバー統括室も、修正をすぐに当てられない場合は、サイトを一時的に止めることもリスクを減らす有効な手段だと発信しています。
海外でも、EUのCERT-EUや英国のNCSCが、修正できるまではシステムをオフラインにすることも検討するよう呼びかけました。
特定のソフトの更新について、国のトップが直接お願いするのはきわめて珍しいことです。
それだけ、放置すれば国内のサイトが一斉に侵害されかねないと判断されたのだと未経験の回廊は受け止めています。
国家サイバー統括室:すぐに修正できない場合は、サイトを一時停止することもリスクを減らす有効な手段の1つ。
CERT-EU・英国NCSC:修正できるまでは、システムをオフラインにすることも検討してほしい。
古い環境のサービスは「終了」を選ぶしかなかった
メンテナンスで済んだ企業がある一方で、サービスそのものを終了した事例も出ています。
旅行ゲーム「ワールドクエスト」は10月21日、古い仕組みの上で動いているため十分な対策がとれないとして、その日のうちにサービスを終了しました。
10年以上続いてきたゲーム「僕の魔界を救って!」も22日、OSやPHPを新しい環境へ移すことが現実的ではないとして終了を発表しています。
どちらも、利用者の情報を危険にさらしたまま運営を続けられないという判断でした。
SNSでは「英断」と評価する声がある一方、突然の終了を惜しむ声も多く上がっています。
この2つの事例が示しているのは、古いシステムを放置するほど、いざというときに選べる手段が減るということです。
日ごろから更新を続けていれば、今回も修正版を当てるだけで済んだはずです。
サイト運営者が今すぐやるべき対策
結論として、サイト運営者がやるべきことはPHPを修正版へ更新することの一択です。
PHPの開発チームも、設定変更だけで完全に防ぐ方法はなく、すべての利用者にすぐ更新するよう強くすすめています。
ただし、古いバージョンを使っている場合や、WordPressのテーマ・プラグインとの相性が心配な場合は、更新の前に確認すべきことがあります。
ここでは、今日やるべき手順と、更新できないときの考え方を順に解説します。
自分で判断できないときは、無理をせず専門家に相談するのも立派な対策です。
※レンタルサーバーの場合は、事業者がすでに修正版を適用していることもあります。まず事業者の案内を確認してください。
PHPのバージョンを確認し、修正版へ更新する
最初にやるべきことは、今使っているPHPのバージョンを確認することです。
WordPressなら、管理画面の「ツール」から「サイトヘルス」を開き、「情報」タブの「サーバー」の項目でPHPのバージョンを確認できます。
レンタルサーバーを使っている場合は、事業者が修正版を自動で適用していることもあるため、まずは事業者の案内を確認しましょう。
自分でサーバーを管理している場合は、OSの配布元が出している修正パッケージを当てるか、修正版のPHPに入れ替えます。
更新した後は、PHPのワーカーやWebサーバーを再起動しないと、古いプログラムが動き続けるので注意してください。
更新の前には、万が一に備えてサイト全体のバックアップを取っておくと安心です。
WordPressのサイトヘルスや、サーバーの管理画面で確認します。
ファイルとデータベースの両方を保存し、元に戻せる状態にします。
8.5.12、8.4.27、8.3.36、8.2.35のいずれか、または配布元の修正パッケージを適用します。
ワーカーやWebサーバーを再起動し、サイトの表示や主要な機能が動くかを確認します。
アクセスログや管理者アカウントを点検し、必要ならパスワードやAPIキーを変更します。
8.1以前のサポート終了版は移行を計画する
PHP 8.1以前を使っている場合は、修正版を当てる選択肢がほぼないと考えてください。
今回は特例で最小限のソース修正が用意されましたが、自分でPHPをビルドできる人向けのもので、一般の運営者が使うのは現実的ではありません。
そのため、サポート中の8.2以降へ移行する計画を立てる必要があります。
ただ、PHPのバージョンを大きく上げると、古いテーマやプラグイン、独自に作り込んだプログラムが動かなくなることがあります。
IPA(情報処理推進機構)も、担当者だけでなく経営層も含めて、移行とその後の保守に必要な人員や予算を確保できるか検討するよう呼びかけています。
移行がすぐに難しい場合は、ゲームの事例のように一時停止や終了も含めて判断することが、利用者を守ることにつながります。
設定変更やWAFは「つなぎ」にすぎない
すぐに更新できない場合の暫定対策もありますが、どれも根本的な解決にはなりません。
たとえば、アップロードの進捗を記録する機能を止める設定は、実証された攻撃経路の1つを防ぐだけで、ほかの経路は残ります。
メモリの上限を変える方法も、OSなどの下の層でメモリ不足が起きた場合までは防げません。
CloudflareなどのWAF(Webアプリケーションファイアウォール)は攻撃の通信を遮断してくれますが、PHP本体の欠陥は残ったままです。
実際にCloudflare自身も、WAFでの防御とあわせてPHPを更新するよう推奨しています。
サーバー側でサイト全体にベーシック認証をかけ、IDとパスワードを知っている人しかアクセスできないようにする方法も手の1つです。
認証の段階で通信を止められれば、外部からの攻撃の多くはPHPまで届かなくなります。
ただし、効果があるのはApacheやNginxなどのWebサーバー側で設定した場合で、WordPressのプラグインのようにPHPの上で動く認証では意味がありません。
また、今回の攻撃は管理画面に限らずPHPが動くページ全体が対象になるため、「wp-admin」だけを守っても防げない点にも注意が必要です。
一般の読者もサイトを見られなくなるので、実質的には一時停止とほぼ同じで、あくまで一時しのぎにすぎません。
暫定対策は、あくまで更新までの時間を稼ぐものとして使いましょう。
| 暫定対策 | 防げる範囲 | 残るリスク |
|---|---|---|
| アップロード進捗機能を無効にする | 実証された攻撃経路の1つ | ほかの経路は防げない |
| メモリ上限の設定を変える | PHPの上限に達して起きるメモリ不足 | OS側のメモリ不足は防げない。サイトが不安定になるおそれも |
| WAFで通信を遮断する | 検知ルールに当てはまる攻撃 | PHP本体の欠陥は残る |
| サーバー側でベーシック認証をかける | IDとパスワードを持たない人からの攻撃 | 一般の読者もアクセスできない。PHP本体の欠陥は残る |
| サイトを一時停止する | 外部からの攻撃全般 | サービスを提供できない |
| 修正版へ更新する | 2件の脆弱性そのもの | 唯一の根本対策 |
※PHP開発チームの公式アドバイザリ、Cloudflareの発表、報道をもとに作成。設定は環境によって効果が異なるため、作業前に専門家へ相談することをすすめます。
WordPressはテーマ・プラグインの互換性も確認する
WordPressを使っている人は、PHPの更新とあわせてテーマやプラグインが新しいPHPで動くかを確認する必要があります。
長く更新されていないプラグインは、新しいPHPで動かず、画面が真っ白になったりエラーが出たりすることがあります。
とくに8.1以前から8.2以降へ上げる場合は、仕様の変更が大きいため、本番のサイトでいきなり試すのは危険です。
可能なら、本番と同じ内容のテスト環境を用意し、そこで動作を確かめてから本番に反映するのが安全です。
あわせて、WordPress本体やテーマ、プラグインも最新版にしておきましょう。
「どこまで確認すればいいか分からない」という人は、WordPressとPHPの両方に詳しい専門家に一度見てもらうのが近道です。具体的な相談先は「WordPressやPHPの更新で困ったら専門家に診断を依頼する」で紹介します。
今後の動きを予想|未経験の回廊の見解
未経験の回廊は、今回の騒動は修正版が出た時点で終わりではなく、むしろここからが本番だと考えています。
修正版が公開されると、攻撃者は修正内容を手がかりに、まだ更新していないサイトを狙い始めるからです。
さらに、AIによって脆弱性を見つける速さが上がり、同じような規模の事態はこれからも起きると見ています。
ここからは、報道で確認できる事実をもとにした、未経験の回廊としての予想です。
予想が外れることもありますが、備えておいて損はない内容に絞って紹介します。
パッチ公開後こそ攻撃は増える
1つ目の予想は、パッチが出た後に攻撃が本格化することです。
修正版が出ると、どこをどう直したのかが公開されるため、攻撃者にとっては弱点の地図を手に入れたのと同じ状態になります。
Wizは、AIを使うことで、ある環境で成功した攻撃を別の環境に合わせて作り直す作業が楽になると指摘しています。
これは守る側にとっても便利な一方で、攻撃者も同じ速さで手口を調整できるということです。
ネット上には、サポートが終わったPHPのまま動くサイトが大量に残っており、これらが真っ先に狙われるでしょう。
「話題が落ち着いたから大丈夫」ではなく、今のうちに更新を終わらせることが大切です。
AIが脆弱性を見つける時代、同じ規模の事態はまた起きる
2つ目の予想は、同じような緊急事態がこれからも繰り返されることです。
OpenAIは10月21日、今回の2件のうち1件は、米セキュリティ企業のCalifがOpenAIのAIモデル「GPT-5.6 Sol」を使って見つけたものだと発表しました。
Google傘下のWizも、GPT-5.6 SolやGoogleの「Gemini 4 Argon」、自社の「Wiz Atlas」といったAIを使い、2件を独自に見つけて報告していたと報じられています。
そのうえでOpenAIは、今後数か月でAIによる同様の脆弱性の発見が急増すると予測しています。
同社は、今回は攻撃者より先にAIが脆弱性を見つけたことで、守る側が準備する時間を確保できたと見る一方、同じ力が攻撃ツールの開発にも使われうると指摘しました。
AIは、人間なら何か月もかかる分析を短時間でこなし、長年見過ごされてきた欠陥を次々と掘り起こし始めています。
実際、同じ10月22日には、Node.jsでも最高レベルの重要度を含む脆弱性が修正されたと報じられました。
PHPに限らず、広く使われている土台のソフトほど、AIによる調査の対象になりやすいと考えられます。
OpenAIは、AI時代の脆弱性に対応するための枠組みとして、次の5段階も提案しています。
PHPのような土台のソフトで見つかった欠陥を確かめ、修正を用意します。
詳細を公開する前に、対応が必要な組織が備えられるようにします。
社会インフラなどを担う組織に、必要な情報が届くようにします。
OSの配布元やサーバー事業者などが、修正版を配れる状態を整えます。
修正版が実際に現場へ行き渡るよう、利用者を支援します。
※OpenAIの発表を報じたITmedia NEWSの記事をもとに、未経験の回廊が要約したものです。
つまり、これからは「緊急の更新が年に何度も来る」ことを前提に、すぐに更新できる体制を整えておく必要があります。
本当の問題は「直せる人」が足りないこと
未経験の回廊が一番の問題だと考えているのは、見つける力に対して、直す力が追いついていないことです。
PHPの問題は2024年に兆候が見つかっていたにもかかわらず、内部に詳しい開発者が少なく、修正の判断も進まないまま2年近くが過ぎました。
The PHP Foundationは今後、全員の合意にこだわらない意思決定の仕組みに改めるとともに、PHPの内部に詳しい開発者を増やすための資金支援を企業に呼びかけています。
同じことは、企業のWebサイトの現場でも起きています。
サービスを終了したゲームのように、「古すぎて直せる人がいない」システムは国内にまだ数多く残っているはずです。
AIが脆弱性を見つける時代だからこそ、見つかった穴を判断し、安全に直せるエンジニアの価値は、これからさらに高まると未経験の回廊は考えています。
その具体的な目指し方は、「情報漏洩とPHP騒動で高まる「守れるエンジニア」の需要」で紹介します。
WordPressやPHPの更新で困ったら専門家に診断を依頼する
結論として、PHPの更新に少しでも不安があるなら、自己判断で進めず専門家に一度診断してもらうのが一番安全です。
PHPの更新はボタン1つで終わる場合もありますが、サイトの作りによっては表示が崩れたり、機能が止まったりするリスクがあります。
未経験の回廊も今回の騒動を受けて、合同会社キューブリックにサイトの脆弱性診断を依頼しました。
ここでは、自力での更新が危ないケースと、未経験の回廊がキューブリックをおすすめする理由を紹介します。
「自分のサイトは大丈夫なのか」と不安を抱えたままにせず、早めに状況を把握することが大切です。
自力で更新すると危ないケース
次のようなケースに当てはまる場合は、自力での更新は避けた方が安全です。
1つ目は、PHP 8.1以前の古いバージョンを使っていて、8.2以降へ大きく上げる必要がある場合です。
2つ目は、制作会社に作ってもらったサイトで、独自のプログラムやカスタマイズが入っているのに、その内容を誰も把握していない場合です。
3つ目は、長く更新されていないプラグインを使っていたり、ECサイトや会員サイトのように止まると売上や信用に直結したりする場合です。
こうしたサイトでいきなり本番を更新すると、画面が真っ白になる、決済が通らなくなるといったトラブルが起きかねません。
さらに、エラーが続いたり表示が崩れたりした状態が長引くと、検索順位などSEOにも悪い影響が出るおそれがあります。
WordPress・PHPに強い合同会社キューブリックがおすすめ
WordPressやPHPの更新で困ったときの相談先として、未経験の回廊は合同会社キューブリックをおすすめします。
キューブリックは福岡に拠点を置く、WordPressとPHPの開発に特化したWeb開発会社です。
15年の経験の中で100以上のサイトを手がけており、開発だけでなく、公開後の保守まで任せられます。
拠点は福岡ですが、サイトの改修や相談はオンラインで進められるため、全国どこからでも気軽に相談できます。
実際、未経験の回廊の拠点は東京ですが、今回の診断もオンラインでのやりとりだけでスムーズに進みました。
そして何より、未経験の回廊自身が今回の脆弱性の診断を依頼し、実際に対応してもらった会社です。
ここでは、キューブリックの特徴、ほかの制作会社との違い、どんな人におすすめかを順に紹介します。
| 項目 | 内容 |
|---|---|
| 会社名 | 合同会社キューブリック |
| 所在地 | 福岡県福岡市(相談・改修はオンラインで全国対応) |
| 得意分野 | WordPress・PHPの開発、保守、SEOを踏まえた技術実装 |
| 実績 | 15年の経験で100サイト以上 |
| 担当者 | エンジニア・認定SEOスペシャリストの伊藤雄次氏 |
| 公式サイト | https://cubrick.co.jp/ |
※2026年10月時点の公開情報をもとに作成。料金や対応範囲は公式サイトで確認してください。
キューブリックの特徴
キューブリックの一番の特徴は、エンジニアであり認定SEOスペシャリストの資格を持つ伊藤雄次氏が、実際の業務を担当している点です。
伊藤氏が認定SEOスペシャリストであることは、全日本SEO協会の認定者ページでも確認できます。
PHPの更新や脆弱性への対応は、技術的に正しく直すことが大前提です。
しかし、Webサイトは検索から人が来てこそ成果につながるため、直した結果として表示速度が落ちたり、ページの構造が変わったりしては意味がありません。
伊藤氏は、技術とSEOの両方の視点からサイトを見られるため、セキュリティを固めながら、検索での評価も落とさない対応が期待できます。
WordPressとPHPに特化して15年、100サイト以上を手がけてきた経験があるので、古いテーマやプラグインが絡む複雑なサイトにも対応できる点も心強いところです。
開発から保守まで一貫して相談できるため、今回のような緊急時だけでなく、その後の継続的な管理まで任せられます。
ほかの制作会社との違い
ほかの制作会社との一番の違いは、未経験の回廊が実際に今回の脆弱性の診断を依頼したという点です。
一般的な制作会社は、新しくサイトを作ることを主な仕事にしているところが多く、既存サイトの脆弱性対応や保守だけを頼むと、引き受けてもらえないこともあります。
また、デザインに強い会社と、システムに強い会社、SEOに強い会社が分かれていて、相談先を何社も探さなければならないケースも珍しくありません。
キューブリックは、WordPress・PHPの技術とSEOの知見を1人の担当者が併せ持っているため、窓口を分けずに相談できます。
未経験の回廊の管理人も、PHPの騒動が起きてすぐに診断を依頼し、その対応を通して、信頼できる人物と会社だと判断しました。
実際に自分のサイトを預けたうえで紹介できる会社だからこそ、自信を持っておすすめしています。
キューブリックをおすすめしたい人
キューブリックは、WordPressでサイトを運営していて、PHPの更新に不安がある人におすすめです。
とくに、自分でバージョンを確認したものの、8.1以前だったために移行が必要だと分かった人には、相談する価値があります。
制作会社と連絡が取れなくなったサイトや、作った人が退職してしまい中身を誰も分からないサイトを抱えている企業にも向いています。
相談はオンラインでできるので、近くに頼れる制作会社がない地方の人や、東京など福岡から離れた地域の人でも問題ありません。
また、ブログやアフィリエイトサイトのように検索からの集客が生命線のサイトを運営している人にとっては、SEOを理解したエンジニアに任せられる安心感は大きいはずです。
一方で、デザインを一新したい、まったく新しいシステムをゼロから作りたいといった目的なら、まずはその要望を伝えたうえで、対応できる範囲を確認するとよいでしょう。
「今のサイトが安全かどうかを知りたい」という段階でも、まずは状況を相談してみることをおすすめします。
PHP・WordPressの更新に不安があるなら
エンジニア・認定SEOスペシャリストが、技術とSEOの両面からサイトの状況を確認します
※公式サイトに移動します
情報漏洩とPHP騒動で高まる「守れるエンジニア」の需要
結論から言うと、今回のPHP騒動は、セキュリティに強いエンジニアがどれだけ足りていないかを改めて示しました。
2026年は、8月から10月にかけて国内で大規模な情報漏洩が相次ぎ、そこにPHPの緊急脆弱性が重なりました。
攻撃する側も脆弱性を見つける側もAIで速くなる中、判断して直せる人の価値はこれまで以上に高まっています。
ここでは、情報漏洩とphp2shellに共通する課題を整理したうえで、未経験から守る側のエンジニアを目指す方法を紹介します。
今回のニュースを見て「守る側の仕事に興味がわいた」という人は、ぜひ最後まで読んでください。
相次ぐ情報漏洩とphp2shellに共通する課題
8月以降の情報漏洩と今回のPHP騒動には、「分かっていたのに直せなかった」という共通点があります。
情報漏洩の多くは、VPN機器の脆弱性の放置や設定の不備など、基本的な守りの穴を突かれたものでした。
PHPの問題も、2024年に兆候が見つかっていながら、直せる人と判断する仕組みが足りず、2年近く手つかずのまま残っていました。
どちらも、技術そのものより、OS・メモリ・ネットワークといった土台を理解し、責任を持って直せる人材が不足していたことが根本にあります。
一連の情報漏洩の経緯や、個人でできる対策は「2026年8〜10月の不正アクセス・情報流出と、個人でできる対策」で詳しく解説しています。
攻撃の件数が増え続ける以上、こうした人材を求める企業は、これからさらに増えていくでしょう。
未経験から目指すなら、遠回りに見えても基礎から深く学べる環境を選ぶことが、結果的に一番の近道になります。
未経験からセキュリティを学ぶならRareTECHがおすすめ
未経験からセキュリティに強いエンジニアを目指すなら、未経験の回廊はITスクール「RareTECH(レアテック)」をおすすめします。
理由は、今回のPHPの脆弱性を理解するのに欠かせない、パソコンの仕組みやLinux、ネットワークといった土台から学べるカリキュラムだからです。
php2shellの原因は、メモリの管理という、普段のWeb開発ではあまり意識しない部分にありました。
こうした問題を「なぜ起きたのか」まで理解できる人こそ、これからの現場で求められる人材です。
講師にはホワイトハッカーとして活動するエンジニアを含む現役のエンジニアが在籍しており、2026年10月からは国の教育訓練給付金の対象にもなりました。
ここでは、RareTECHの特徴、ほかのスクールとの違い、おすすめしたい人と給付金の仕組みを順に紹介します。
RareTECHの特徴
RareTECHの最大の特徴は、1〜2年をかけて「希少型エンジニア」を育てることを掲げている点です。
運営は株式会社varで、学習はすべてオンラインで進めます。
カリキュラムは、パソコンの仕組みやLinux、ネットワークといったITの土台から始まり、プログラミングやクラウドへと積み上げていく構成です。
講師は全員がヘッドハンティングで採用された現役のエンジニアで、質問は回数無制限でできます。
受講生同士でチームを組んで開発するハッカソンもあり、実際の現場に近い形で手を動かしながら学べます。
これまでに2,000人以上のエンジニア育成に携わってきた実績もあり、流行りの技術ではなく、何年たっても通用する基礎力を身につけたい人に向いた環境です。
授業の雰囲気が気になる人は、RareTECHの無料カウンセリングで学習内容を直接確認できます。
| 項目 | 内容 |
|---|---|
| 運営会社 | 株式会社var |
| 学習スタイル | オンライン(講義+アーカイブ視聴) |
| コース | 基本希少型コース(1年)/完全希少型コース(2年) |
| 受講料(税込) | 1年コース 960,000円/2年コース 1,320,000円 |
| 給付金 | 専門実践教育訓練給付金の対象(2026年10月1日〜) |
| 主な特徴 | 現役エンジニア講師・質問無制限・ハッカソン |
| 無料サービス | 無料カウンセリング・体験入学アプリ |
※2026年10月時点の公開情報をもとに作成。料金は変更される場合があるため、最新情報は公式サイトで確認してください。
ほかのスクールとの違い
ほかのプログラミングスクールとの一番の違いは、学習期間の長さと基礎への重心です。
多くのスクールは3〜6か月ほどで、Webアプリを作れるようになることをゴールにしています。
短期間で成果を出すにはよい方法ですが、今回のphp2shellのような、言語の内部やメモリ、OSの動きまで理解する学習には、なかなか手が回りません。
RareTECHは、こうした目に見えにくい土台に時間をかけるからこそ、セキュリティのように基礎の深さが問われる分野と相性がよいのです。
また、講師にホワイトハッカーや現役のエンジニアがいるため、攻撃者の視点を持った人から直接学べる点も大きな強みです。
ニュースで話題になった脆弱性が、現場でどう攻撃され、どう守られるのかという実感を伴った話を聞けるのは、独学ではなかなか得られない経験です。
どんな講師から学べるのかは、RareTECH公式サイトでも確認できます。
| 項目 | RareTECH | 一般的な短期スクール |
|---|---|---|
| 学習期間 | 1〜2年 | 3〜6か月程度 |
| 学ぶ内容 | OS・Linux・ネットワークから開発まで | 特定の言語やWeb開発が中心 |
| 講師 | ヘッドハンティングで採用した現役エンジニア | スクールにより異なる |
| セキュリティとの相性 | 高い(基礎を深く学べる) | 基礎の深掘りは限定的 |
| 給付金 | 専門実践教育訓練の対象 | スクールにより異なる |
RareTECHをおすすめしたい人と給付金
RareTECHは、時間をかけてでも本物の実力をつけたい人におすすめです。
とくに、今回のPHP騒動や相次ぐ情報漏洩のニュースを見て「守る側の仕事に就きたい」と感じた人には、セキュリティの土台を固める場として最適です。
受講生の多くは平日夜や休日に学習しており、講義に参加できなくてもアーカイブで復習できるため、働きながら学びたい人にも向いています。
さらに2026年10月1日から、厚生労働大臣が指定する専門実践教育訓練の対象講座になりました。
条件を満たせば、2年コースなら受講料の最大80%、約105.6万円が給付される可能性があります。
ただし、雇用保険の加入期間などの条件があり、受講前にハローワークでの手続きも必要なため、申し込み前に対象になるかを確認しておきましょう。
口コミでは「スパルタ」「高い自主性が求められる」という声もあるため、自分に合うかどうかは無料カウンセリングで確かめるのが確実です。
- セキュリティなど基礎が問われる分野を目指したい人
- 時間をかけてでも長く通用する力をつけたい人
- 働きながら平日夜や休日に学びたい人
- 給付金を使って受講費用を抑えたい在職中の人
- 3か月程度で早く転職したい人
- 手取り足取り教えてほしい人
- 自分から質問するのが苦手な人
- Webアプリを1つ作れれば十分な人
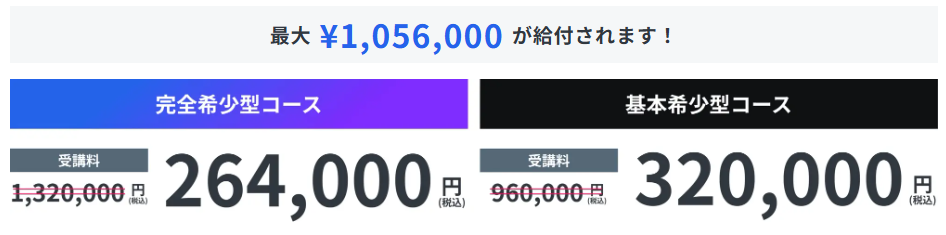
| 給付の段階 | 給付率 | 年間上限 | 2年コースの給付額 | 実質負担 |
|---|---|---|---|---|
| 修了など基本の条件 | 50% | 40万円 | 660,000円 | 660,000円 |
| 資格取得・就職などを満たす | 70% | 56万円 | 924,000円 | 396,000円 |
| さらに賃金上昇を満たす | 80% | 64万円 | 1,056,000円 | 264,000円 |
※2年コース(税込1,320,000円)で計算した目安です。実際の給付額は支払った受講料や条件によって変わります。詳しくは無料カウンセリングや管轄のハローワークで確認してください。
給付金は自動的に支給されるものではありません。受講開始前の手続きや雇用保険の加入期間など、条件を満たしているかを必ず事前に確認してください。
守る側のエンジニアを目指せるか、無料で相談する
現役エンジニアに、学習の進め方や給付金の条件を1対1で相談できます
※公式サイトに移動します
PHPの脆弱性に関するよくある質問
ここでは、今回のPHPの脆弱性について、サイト運営者や一般の利用者からとくに多い疑問をまとめました。
回答は、事実として確認できる内容を中心に、必要に応じて関連する見出しへのリンクも添えています。
自分のサイトが対象かどうかの確認方法から、利用者として何をすればいいのかまで扱っています。
内容は2026年10月22日時点の公表情報と報道をもとにしています。
続報で状況が変わることもあるため、PHPの公式サイトや、利用しているサーバー事業者の最新の案内もあわせて確認してください。
自分のサイトが今回の脆弱性の対象か、どう確認すればいいですか?
WordPressのプラグインを最新にしていれば大丈夫ですか?
PHPを更新できない場合はどうすればいいですか?
サイトを運営していない一般の利用者も何かすべきですか?
今回の脆弱性はすでに悪用されていますか?
未経験からでもセキュリティエンジニアを目指せますか?
まとめ:PHPの脆弱性は「更新」で守り、「直せる人」が未来を守る
2026年10月21日、Webサイトの約7割で使われているPHPに、深刻度9.2の脆弱性2件の修正版が緊急公開されました。
条件がそろうとログインなしでサーバーを乗っ取られるおそれがあり、国内でも大手サービスの緊急メンテナンスや、ゲームのサービス終了が相次いでいます。
サイト運営者がやるべきことは、PHPのバージョンを確認し、修正版へ更新することです。
更新に不安がある場合は、未経験の回廊も診断を依頼した合同会社キューブリックに相談してみてください。
そして、AIで脆弱性が次々と見つかる時代に、価値が高まるのは見つかった穴を直せるエンジニアです。未経験から目指すなら、基礎から学べて給付金も使えるRareTECHの無料カウンセリングから始めてみてください。
- PHPに深刻度9.2の脆弱性2件「php2shell」が見つかり、10月21日23時に修正版が公開された
- 情報の流出をきっかけに、修正版の公開が1日前倒しされた
- 条件がそろうと、認証なしでサーバーを乗っ取られたり、パスワードを盗まれたりするおそれがある
- 国内でもBASE、pixiv、ニコニコなどが緊急メンテナンスし、首相も対応を呼びかけた
- 古い環境で動いていたゲームはサービス終了を選んだ
- 根本対策は修正版への更新だけ。8.1以前は8.2以降への移行が必要
- 更新に不安があれば、WordPress・PHPとSEOに強い合同会社キューブリックに相談を
- 直せる人材の不足が浮き彫りに。未経験からはRareTECHで基礎を固めるのがおすすめ
RareTECHの無料カウンセリングで、学習の進め方や給付金の対象かを相談できます。
受講を決めていなくても利用できます。
オンライン完結・相談だけでもOK
※見解・予想について:「未経験の回廊の見解」「予想」と明記した部分は、公式に確認された事実ではありません。
※対策について:本記事は一般的な情報提供を目的としています。実際の作業は、利用中のサーバー事業者の案内や専門家の助言をもとに行ってください。
※料金・給付金について:RareTECHの料金・給付金の条件は2026年10月時点の公開情報をもとにしています。申し込み前に公式サイトで最新情報を確認してください。
※当ページには広告リンクが含まれています。


コメント