
2026年は、国内の不正アクセス被害の公表が9月末時点で600件に達し、過去最多ペースで増えています。
背景には、AIによる攻撃の効率化と、日本で中心メンバーが拘束されたハッカー集団「Qilin」の動きがあると未経験の回廊は考えています。
個人はパスワードの使い回しをやめ、パスキーや2段階認証を設定するだけで、二次被害の多くを防げます。
ただし、被害を根本から減らせるのは企業を守るセキュリティエンジニアです。未経験から目指すなら、基礎から2年かけて学べて、10月から給付金の対象になったRareTECHがおすすめです。
2026年8〜10月、不正アクセスと個人情報流出が過去最多ペースで続いている
結論から言うと、2026年は国内の不正アクセス被害が過去最多ペースで増えています。
セキュリティ会社トレンドマイクロの集計では、国内の企業や自治体が今年公表した不正アクセスなどの被害は、9月末時点で600件に達し、すでに昨年1年分を上回りました。
とくに8月から10月にかけては、カーシェアやコンビニのアプリ、飲食チェーンなど、日常的に使うサービスでの流出が続いています。
不正アクセスにより、個人情報を含む情報が漏洩する事案が相次いでいます。 事業者の皆様におかれましては、迅速な脆弱性対応や、多要素認証等の認証機能強化、委託先を含めた適切なセキュリティ対策の実施など、サイバーセキュリティ対策の一層の強化をお願いします。 https://t.co/w6OOZwaT4t
— 総務省 (@MIC_JAPAN) October 9, 2026
ここでは、被害の特徴と主な事例を順に整理します。
自分が使っているサービスが含まれていないか、一覧表で確認してください。
1件あたりの規模が大きく、身近なサービスほど狙われている
今年の被害の特徴は、件数の多さに加えて1件あたりの規模が大きいことです。
9月に公表されたGyazoの約2,362万件、10月のskyticketの約1,464万件や焼肉きんぐの約1,079万件のように、1,000万件を超える流出が続いています。
【NHKニュース速報】 旅行サイト「スカイチケット」に不正アクセス パスワード含む1400万件超の個人情報流出か(12:34) #nhk_news https://t.co/hvT0Uwuivd
— NHKニュース (@nhk_news) October 9, 2026
TBSの報道では、10月に入ってから発表された分だけで、1,500万件近い個人情報が流出したとみられています。
流出した情報も、氏名やメールアドレスだけでなく、運転免許証の画像やパスワードのハッシュ値まで含まれています。
こうした状況を受けて、個人情報保護委員会は10月7日、大量の個人データを扱う事業者に向けて注意喚起を出しました。
もはや一部の企業の不注意ではなく、日本全体の守りの弱さが表に出てきた状態だと未経験の回廊は見ています。
8月〜10月に公表された主な被害一覧
下の表は、8月1日から10月9日までに公表された不正アクセス・情報流出のうち、規模が大きいものや身近なサービスを中心にまとめたものです。
「確認」は流出が確定したもの、「可能性」は調査中または流出したおそれがあるものを示しています。
被害を受けた業界は、EC・レンタルサーバー・行政・金融・飲食と、ほとんど偏りがありません。
ほぼ毎週のように、数十万件から数千万件規模の流出が公表されていることが分かります。
件数は続報で増えることもあるため、最新の数字は各社の発表で確認するのが確実です。
登録しているサービスがあれば公式の案内を確認し、二次被害を防ぐ対策を「流出は防げなくても二次被害は防げる|個人でできるセキュリティ対策5選」で確認してください。
| 公表日 | 企業・サービス | 規模 | 状況 |
|---|---|---|---|
| 8月1日 | Eストアー「ショップサーブ」 | 最大延べ8,853,839件 | 確認 |
| 8月17日 | さくらインターネット | 1,360,563アカウント | 可能性 |
| 8月18日 | VOISING | 約17万件 | 確認 |
| 8月28日 | イエローハット | 最大約180万件 | 可能性 |
| 9月11日 | デジタル庁(GSS) | 約24.6万件 | 可能性 |
| 9月15日 | ムラウチドットコム | 7,716,811件 | 確認 |
| 9月16日 | Gyazo(Helpfeel) | 約2,362万件 | 確認 |
| 9月26日 | OZmall(スターツ出版) | 最大約44.8万人 | 可能性 |
| 9月28日 | タイムズカー | 約660万アカウント (うち本人確認書類 約160万) | 確認 |
| 9月29日 | セイコーマート | 約57万アカウント | 可能性 |
| 10月2日 | 第一生命(従業員・退職者) | 約12万人 | 可能性 |
| 10月4日 | 日本経済新聞社 | 1,646人 | 確認 |
| 10月5日 | 焼肉きんぐ(物語コーポレーション) | 10,788,963件 | 確認 |
| 10月5日 | infoQ(GMOリサーチ&AI) | 最大948,498件 | 確認 |
| 10月5日 | 大和証券(委託先経由) | 約22万件 | 可能性 |
| 10月6日 | MrMax | 最大1,735,154人 | 可能性 |
| 10月7日 | ニッスイ(物流子会社) | 出荷・入荷が停止 | システム障害 |
| 10月8日 | skyticket(アドベンチャー) | 約1,464万件 (うちパスワード含む 約413万件) | 可能性 |
※2026年10月9日時点で各社が公表した内容と報道をもとに作成。公表日は第一報の日付で、件数はその後の続報で判明したものを含みます。
被害が増えている理由は「AI」と「Qilin」|未経験の回廊の見解
未経験の回廊は、被害が急増している背景にAI技術の進化と、国際ハッカー集団「Qilin(キリン)」をめぐる動きの2つがあると考えています。
AIによって日本語の壁がなくなり、日本は攻撃者にとって狙いやすい国になりました。
そこに、日本で中心メンバーが拘束されたQilinが「日本への攻撃は増える」と主張する声明を出しています。
なお、2026年10月9日時点で、一連の流出に共通の原因や同じ攻撃者による犯行だとする公式発表はありません。
ここからは、報道で確認できる事実と、未経験の回廊としての推測をはっきり分けて解説します。
AIで日本語の壁がなくなり、攻撃が日本に向かっている
1つ目の理由は、AIによって日本語の壁がなくなったことです。
これまで日本は、不自然な日本語のフィッシングメールがすぐに見抜かれるため、攻撃者にとって効率の悪い国でした。
しかし今は生成AIを使えば、自然な日本語のメールや偽サイトを誰でも短時間で作れます。
TBSの報道では、セキュリティ会社S&Jの代表が、これまで英語圏が中心だったサイバー攻撃がここ数か月で日本に急増していると指摘しています。
AIを使えば1日に100万件規模の攻撃ができるとも伝えられており、脆弱性を探す作業も自動化が進んでいます。
管理人もAIでツール開発をしていて、コードを書く速さが何倍にもなる実感があります。
同じ力が攻撃者の手にも渡っている以上、日本への攻撃が増えるのは自然な流れです。
Qilinの中心メンバーが日本で拘束され、Qilinは声明を出した
2つ目の理由として注目しているのが、ランサムウェア集団「Qilin(キリン)」の動きです。
2026年5月、日本の捜査当局は旅行で来日していたQilinの中心メンバーとみられるロシア国籍の男を、大阪市内のホテルで拘束しました。
男はドイツ企業への攻撃で暗号資産を脅し取った疑いでドイツ当局から逮捕状が出ており、10月にドイツへ引き渡されて逮捕されています。
Qilinは2022年10月以降、世界の約4,000社を攻撃してきたとされ、2025年にはアサヒグループホールディングスへの攻撃で犯行声明を出した集団です。
警察庁によると、国内でも2023年4月から2026年9月までに、製造業や病院など53社から被害の申告がありました。
拘束が報道で明らかになった直後、QilinはJNNの取材に応じ、次のような公式声明を出しています。
拘束された男が仲間かどうかは、肯定も否定もしない。
世界中の匿名の300人以上と協力関係にあり、捜査当局の圧力で活動を止めた例はない。
当局は、有罪が証明されていない人物の人生を壊そうとしている。
日本は「世界最悪のコンピュータセキュリティ体制を持つ国のひとつ」であり、日本の企業や政府機関への攻撃は今後増える可能性がある。これは脅しではなく専門家としての見解だ。
ただし、これは犯罪集団による一方的な主張であり、協力者の人数や活動の実態は裏付けられていません。
報復の可能性は否定できないが、本質は「日本が狙いやすい」こと
未経験の回廊の推測としては、報復の可能性は否定できないと考えています。
中心メンバーが拘束されたのは5月で、国内の大規模な流出が目立ち始めたのは8月以降です。
Qilinが拘束の事実を報道より前に把握していたと考えるのは自然で、声明でわざわざ日本への攻撃に言及したことも、日本を強く意識していることの表れだと読めます。
【強調】「日本は世界最悪のコンピュータセキュリティ体制」 ハッカー集団「Qilin」中心メンバー拘束で取材に応じる https://t.co/HMzKYVKZTq 日本について「世界最悪のコンピュータセキュリティ体制を持つ国のひとつ」としたうえで、「日本の企業や政府機関に対する攻撃は今後、増加する可能性がある。これは脅しではなく、私たちの専門家としての見解」と強調した。
— ライブドアニュース (@livedoornews) October 7, 2026
一方で、8月以降の流出のすべてがQilinによるものだという証拠はありません。
原因が公表された事例の手口はばらばらで、複数の攻撃者が同時に動いていると見るほうが現実的です。
つまり問題の本質は、報復かどうかではなく、日本が狙いやすい国だと知られてしまったことにあります。
攻撃は今後も続くと考えるべきで、まず必要なのは、自分の情報を自分で守る準備です。具体的な方法は「流出は防げなくても二次被害は防げる|個人でできるセキュリティ対策5選」で紹介します。
流出は防げなくても二次被害は防げる|個人でできるセキュリティ対策5選
結論として、企業からの流出そのものは防げなくても、流出した情報が悪用される二次被害は自分の対策で大きく減らせます。
実際、今回の一連の事件でも、アンケートサイトのポイントが本人の知らないうちにギフトコードへ交換されたり、乗っ取られたアカウントからなりすましメールが大量に送られたりしました。
下の表は、今日からできる5つの対策と、それぞれで防げる被害をまとめたものです。
どれも無料ですぐに始められるので、上から順に実行してください。
とくに①と②の2つは、今日中に設定しておくことをおすすめします。
なお、流出がなぜ起きるのかという企業側の原因は、『流出の原因の多くは「基本的な守りの不足」』で解説しています。
| 対策 | 防げる主な被害 | 手間 |
|---|---|---|
| ①パスワードの使い回しをやめる | ほかのサービスへの不正ログイン | 小〜中 |
| ②2段階認証・パスキーを有効にする | パスワード流出時の乗っ取り | 小 |
| ③本物そっくりの連絡を疑う | フィッシング詐欺 | 小 |
| ④使っていないサービスを退会する | 今後の流出に巻き込まれること | 小 |
| ⑤OS・アプリを最新にする | 脆弱性を突いた侵入 | 小 |
①パスワードの使い回しをやめる
もっとも効果が大きいのは、パスワードの使い回しをやめることです。
1つのサービスからメールアドレスとパスワードが流出すると、攻撃者は同じ組み合わせでほかのサービスへのログインを試します。
これを「パスワードリスト攻撃」と呼び、使い回しをしている人ほど被害が連鎖的に広がります。
今回流出したGyazoの情報にも、パスワードのハッシュ値が含まれていました。
ハッシュ値はそのままではパスワードとして使えませんが、単純なパスワードなら解析で元に戻されるおそれがあります。
サービスごとに違うパスワードを覚えるのは現実的ではないため、パスワード管理アプリに任せるのがおすすめです。
ブラウザやスマートフォンに標準で付いている管理機能でも、十分に効果があります。
②2段階認証・パスキーを有効にする
次に効果が大きいのは、2段階認証やパスキーを有効にすることです。
2段階認証を設定しておけば、パスワードが流出しても、スマートフォンに届く確認コードがなければログインできません。
さらに安全なのが、指紋や顔認証でログインするパスキーです。
パスキーはそもそもパスワードを使わないため、流出やフィッシングで盗まれる心配がほとんどありません。
アフラック生命保険も、不正アクセスのあとに再開した契約者向けサイトで、パスキーを必須にしています。
大手企業が対策として選ぶほど、パスキーは今もっとも効果的な守り方の1つです。
銀行・証券・メールなど、乗っ取られると被害が大きいサービスから優先して設定しましょう。
③流出後に届く「本物そっくりの連絡」を疑う
流出したあとに一番気をつけたいのが、本物そっくりの連絡です。
流出した氏名や電話番号、利用履歴は、フィッシング詐欺の材料として使われます。
「自分の名前や使っているサービスを知っているから本物だろう」と思ってしまうのが、もっとも危険なパターンです。
タイムズカーの流出では、運転免許証の画像など本人確認書類まで含まれていました。
こうした情報があれば、なりすましはさらに巧妙になります。
メールやSMSのリンクからログインせず、公式アプリやブックマークから開く習慣をつけてください。
「お詫び」「返金」「本人確認」など、流出に便乗した連絡にはとくに注意が必要です。
④使っていないサービスは退会する
今後の流出に巻き込まれないためには、使っていないサービスを退会するのが効果的です。
一度しか使っていない通販サイトや、昔登録したアプリにも、あなたの個人情報は残り続けています。
今回の流出でも、すでに退会した会員の情報が対象に含まれていたケースがありました。
退会しても情報がすぐに消えるとは限りませんが、登録しているサービスが少ないほど、流出に巻き込まれる確率は下がります。
年に1回、パスワード管理アプリやメールの受信履歴を見ながら、不要なアカウントを整理する日を決めておくのがおすすめです。
退会する前には、残っているポイントや、登録したままのクレジットカード情報も確認しておきましょう。
⑤OS・アプリを常に最新にする
最後の対策は、OSやアプリを常に最新の状態にすることです。
アップデートには、新しい機能だけでなく、見つかった脆弱性を修正するプログラムも含まれています。
デジタル庁の事例のように、攻撃者は修正前の脆弱性を狙って侵入してきます。
これは企業のシステムだけの話ではなく、個人のスマートフォンやパソコンでも同じです。
「あとで更新する」を繰り返していると、その間ずっと鍵の壊れた扉を開けたままにしているのと変わりません。
自動アップデートをオンにしておけば、手間をかけずに常に最新の守りを保てます。
更新が止まった古いアプリも狙われやすいため、使っていなければ削除しておくと安心です。
個人の対策だけでは限界|被害を止める鍵は「守る側のエンジニア」
ここまで個人の対策を紹介しましたが、正直に言えば、個人の努力だけで被害はなくなりません。
流出の入り口は、利用者ではなく企業側のシステムにあるからです。
原因が公表された事例を見ると、その多くは高度な攻撃ではなく、基本的な守りの穴を突かれたものでした。
この穴をふさぎ、攻撃に先回りするのが、エンジニア、とくにセキュリティエンジニアの役割です。
未経験の回廊は、今回の流出の連続によって、守る側の人材の価値がこれまで以上に高まると考えています。
流出の原因の多くは「基本的な守りの不足」
今年の事例を原因で分けると、脆弱性の放置・権限や設定の不備・認証情報の流出の3つにほぼ集約されます。
デジタル庁のGSSはVPN機器の脆弱性を突かれ、集英社は設定の不備から特権アカウントを作られました。
8月には、開発に使っていたGitHubの認証情報が漏れ、リポジトリ内の個人情報が流出したおそれがある事例も公表されています。
大和証券の事例のように、自社ではなく委託先のサーバーが入り口になったケースもあります。
どれも、日々の運用を丁寧に積み重ねていれば防げた可能性がある穴です。
裏を返せば、基本を徹底できるエンジニアがいるかどうかで、被害の大きさは変わります。
各社の被害規模は、「8月〜10月に公表された主な被害一覧」の表とあわせて確認してください。
| 原因のパターン | 主な事例 |
|---|---|
| 脆弱性の放置 | デジタル庁(GSS)、両毛システムズ |
| 権限・設定の不備 | 集英社(特権アカウントを作られる) |
| 委託先・外部サービス経由 | 大和証券(委託先サーバー)、Eストアー「ショップサーブ」 |
| 認証情報の流出 | GitHub認証情報の漏えい事例、日本経済新聞社(不正ログイン) |
エンジニアがすべきセキュリティ対策3選
開発や運用に関わるエンジニアがまず取り組むべきなのは、上の表の原因をそれぞれふさぐ対策です。
どれも高度な専門知識が必要なものではなく、セキュリティ専任でなくても今日から実行できます。
むしろ、未経験から現場に入ったばかりの人ほど、最初に習慣にしておくべき内容です。
ここでは、認証情報の管理、脆弱性への対応、権限と委託先の見直しの3つを順に紹介します。
原因の表と見比べると、どの対策がどの被害を防ぐのかがつかみやすくなります。
この3つを当たり前にこなせることが、セキュリティエンジニアへの第一歩にもなります。
①GitHubやAPIキーなど認証情報を厳重に管理する
1つ目は、GitHubやAPIキーなどの認証情報を厳重に管理することです。
APIキーやパスワードをコードに直接書いたままコミットしてしまうミスは、未経験から現場に入ったばかりの人ほど起こしやすいものです。
公開リポジトリに一度でも載ってしまえば、あとから削除しても履歴から拾われるおそれがあります。
管理人もAIのAPIを使ったツールを作るときは、キーを環境変数や秘密情報の管理サービスに分けて保存しています。
あわせて、GitHubなど重要なアカウントには必ず2段階認証を設定し、使わなくなったトークンはすぐに無効にしてください。
シークレットスキャンの機能を有効にしておけば、うっかりコミットしたキーにも早く気づけます。
認証情報は家の鍵と同じで、どこに置いたかを常に把握しておくことが大切です。
②VPN機器・ライブラリの脆弱性を放置しない
2つ目は、VPN機器やライブラリの脆弱性を放置しないことです。
デジタル庁のGSSはVPN機器の脆弱性を突かれ、両毛システムズの事例では、VPNアカウントの悪用から委託元の自治体やガス事業者にまで影響が広がりました。
VPNやファイアウォールなど、インターネットから直接触れる機器は、攻撃者が真っ先に狙う入り口です。
アプリケーション側でも、使っているライブラリやツールに脆弱性が見つかることは珍しくありません。
依存関係を自動でチェックするツールを入れ、修正版が出たら優先して適用する運用を決めておきましょう。
どの機器やライブラリを使っているかを一覧にしておくだけでも、脆弱性が発表されたときの対応が格段に早くなります。
「動いているから触らない」という判断が、もっとも大きなリスクになる時代です。
③権限と委託先・SaaSの設定を定期的に見直す
3つ目は、権限と委託先・SaaSの設定を定期的に見直すことです。
集英社の事例では、設定の不備を突かれ、攻撃者に特権アカウントを作られてしまいました。
大和証券の事例は、問い合わせ管理を任せていた委託先のサーバーが不正アクセスを受けたものです。
自社のシステムをどれだけ固めても、外部サービスや取引先の環境が弱ければ、そこから情報は漏れます。
アカウントには業務に必要な最小限の権限だけを与え、退職者や使っていないアカウントは速やかに削除してください。
利用しているSaaSの共有設定や管理画面のアクセス制限も、半年に1回は棚卸しする仕組みを作っておくと安心です。
委託先を選ぶときも、料金や機能だけでなく、セキュリティ対策の状況を確認項目に入れておきましょう。
AIでセキュリティエンジニアはなくなる?需要はむしろ高まる
結論から言うと、セキュリティエンジニアの仕事はなくならず、需要はむしろ高まると未経験の回廊は考えています。
たしかに、ログの監視や分析など定型的な作業は、AIによる自動化が急速に進んでいます。
しかし、攻撃する側もAIを使っている以上、守る側にもAIを使いこなせる人が必要です。
どのリスクを優先するか、被害が出たときに何を止めて誰に報告するかといった判断と責任は、AIに任せきれません。
個人情報保護委員会が事業者に求める対策の水準も上がり、企業は守りへの投資を避けられない状況になりました。
なくなるのは「決められた監視だけをする仕事」であり、AIを道具として使いこなせるエンジニアは、これからますます求められるでしょう。
セキュリティエンジニアの具体的な仕事内容は、「セキュリティエンジニアとは?仕事内容と取っておきたい資格」で詳しく紹介します。
セキュリティエンジニアとは?仕事内容と取っておきたい資格
セキュリティエンジニアとは、企業や組織のシステムをサイバー攻撃から守ることを専門にするエンジニアです。
一般的なエンジニアが「動くものを作る」仕事だとすれば、セキュリティエンジニアは「壊されないようにする」仕事です。
システムを作る段階から安全な設計を考え、運用中は攻撃の兆候を監視し、被害が出たときには原因の調査と復旧にあたります。
資格がなくても働けますが、未経験から目指すなら知識の証明として資格は大きな武器になります。
ここでは、具体的な仕事内容と、混同されやすいホワイトハッカーとの違い、そして取っておきたい資格を順に紹介します。
主な仕事内容とホワイトハッカーとの違い
セキュリティエンジニアの仕事は、大きく設計・運用・対応の3つに分かれます。
設計では、ファイアウォールの構成やアクセス権限のルールなど、システムを安全に保つ仕組みを考えます。
運用では、SOC(セキュリティ監視センター)などで通信やログを監視し、不審な動きがないかを確認します。
対応では、実際に攻撃を受けたときに被害の範囲を調べ、システムを止めるかどうかの判断や復旧を担います。
一方、ホワイトハッカーは、攻撃者と同じ技術を使って許可を得たうえでシステムへの侵入を試み、弱点を見つける専門家を指すことが多い言葉です。
脆弱性診断やペネトレーションテストを行う人が代表的で、セキュリティエンジニアの中でも攻撃側の視点に特化した存在と言えます。
| 項目 | セキュリティエンジニア | ホワイトハッカー |
|---|---|---|
| 主な役割 | 守る仕組みの設計・運用・対応 | 攻撃者の視点で弱点を見つける |
| 代表的な業務 | 監視、設定管理、インシデント対応 | 脆弱性診断、ペネトレーションテスト |
| 必要な知識 | ネットワーク、OS、クラウド、運用 | 左記に加え、攻撃手法と検証技術 |
取っておきたい資格
セキュリティエンジニアになるために、必須の資格はありません。
ただし、未経験から転職を目指す場合、実務経験の代わりに知識を証明できる資格は大きな助けになります。
最初の目標としておすすめなのは、国家試験の情報セキュリティマネジメント試験や基本情報技術者試験です。
その先には、セキュリティ分野の国家資格である情報処理安全確保支援士があります。
外資系企業や海外案件を視野に入れるなら、CompTIA Security+やCISSPなどの国際資格も評価されます。
ホワイトハッカーを目指す人には、実際に侵入テストを行う実技試験のOSCPが、実力の証明として知られています。
こうした資格で専門性を高めるほど年収にも反映されやすく、具体的な金額は「セキュリティエンジニアの年収」で紹介します。
| 資格 | 種類 | 難易度 | 特徴 |
|---|---|---|---|
| 情報セキュリティマネジメント試験 | 国家試験 | 入門 | セキュリティ管理の基礎。非エンジニアも受験 |
| 基本情報技術者試験 | 国家試験 | 入門 | ITエンジニアの基礎知識を幅広く問う |
| 情報処理安全確保支援士 | 国家資格(登録制) | 上級 | セキュリティ分野の国家資格。登録後は定期講習あり |
| CompTIA Security+ | 国際資格 | 初級〜中級 | 実務で使うセキュリティ知識を幅広く問う |
| CEH(認定ホワイトハッカー) | 国際資格 | 中級 | 攻撃手法と対策を体系的に学べる |
| OSCP | 国際資格 | 上級 | 長時間の実技試験で侵入テストの実力を証明 |
| CISSP | 国際資格 | 上級 | 原則5年以上の実務経験が必要。管理職・コンサル向け |
※受験条件や試験内容は変更される場合があります。受験前に各試験の公式サイトで確認してください。
セキュリティエンジニアの年収
結論から言うと、セキュリティエンジニアの平均年収は約610万円で、日本の平均より100万円以上高い水準です。
さらに経験を積んだ人材なら、年収1,000万円を超えるケースも珍しくありません。
専門性が高いうえに人材が足りていないため、経験を積むほど年収が上がりやすい職種です。
ただし、未経験からのスタートで最初から高年収になるわけではない点は、先に押さえておきましょう。
ここでは、公的なデータと転職エージェントの調査をもとに、年収の目安と年収を上げるためのキャリアの考え方を紹介します。
年収の目安
厚生労働省の職業情報提供サイト(job tag)では、セキュリティエキスパート(オペレーション)の平均年収は約609.8万円とされています。
日本の給与所得者の平均は約480万円なので、100万円以上高い水準です。
外資系の転職エージェントMorgan McKinleyの2026年版年収ガイドでは、東京の事業会社で働くセキュリティエンジニアの平均年収(基本給)が1,000万円とされています。
金融業界のアプリケーションセキュリティでは1,400万円という数字もあり、専門分野と業界によって大きな差があることが分かります。
ただし、こうした高い数字は経験を積んだ人材が対象です。
未経験から入る場合は、まずインフラエンジニアなどで経験を積み、数年かけて年収を上げていくのが一般的な流れです。
| 区分 | 平均年収 | 出典 |
|---|---|---|
| セキュリティエキスパート(オペレーション) | 約609.8万円 | 厚生労働省 job tag |
| 東京・事業会社のセキュリティエンジニア(基本給) | 約1,000万円 | Morgan McKinley 年収ガイド2026 |
| 東京・金融のアプリケーションセキュリティ(基本給) | 約1,400万円 | Morgan McKinley 年収ガイド2026 |
| (参考)給与所得者全体の平均 | 約480万円 | 国税庁 民間給与実態統計調査 |
※Morgan McKinleyの数値は経験者の転職データにもとづく基本給(賞与を含まない)です。
年収を上げるためのキャリアの積み方
年収を上げるために大切なのは、基礎の深さと専門分野の掛け算です。
セキュリティの仕事は、ネットワーク・OS・サーバーの仕組みを理解していなければ始まりません。
攻撃は必ず基礎の隙を突いてくるため、基礎が浅いまま専門用語だけ覚えても、現場では通用しません。
そのうえで、クラウドセキュリティや脆弱性診断など、人が足りていない分野に軸足を置くと市場価値が上がります。
資格は、情報処理安全確保支援士やCISSPのように、実務経験と組み合わせて評価されるものを段階的に取っていくのが効果的です。
AIを使った監視や分析のツールが広がっている今は、AIを使いこなせることも年収を左右する要素になっていくでしょう。
未経験からどう基礎を固めればよいかは、「未経験からセキュリティエンジニアになれるのか」で具体的に紹介します。
未経験からセキュリティエンジニアになれるのか
結論から言うと、未経験からセキュリティエンジニアを目指すことは可能です。
ただし、まったくの未経験からいきなりセキュリティ専任の仕事に就くのは、現実的には難しいと考えておくべきです。
セキュリティは、ネットワークやサーバーなどITの土台の知識の上に成り立つ仕事だからです。
ここでは、まず「ホワイトハッカーはきつい」と言われる理由を確認し、そのうえで未経験から目指す現実的なルートを紹介します。
きつい面を知ったうえで目指すことが、途中で挫折しないための一番の準備になります。
「ホワイトハッカーはきつい」と言われる3つの理由
「ホワイトハッカーはきつい」と言われるのは、学び続ける負担・責任の重さ・法律の境界の3つが理由です。
まず、攻撃の手口は日々変わり、AIの登場でその速度はさらに上がっているため、学び続けなければすぐに置いていかれます。
次に、インシデントが起きれば夜間や休日でも対応が必要になることがあり、判断の遅れがそのまま被害の拡大につながります。
さらに、許可を得ずに他人のシステムへ侵入すれば、たとえ善意でも不正アクセス禁止法に違反するため、常に法律の境界を意識する必要があります。
反対に言えば、技術を学ぶことが好きで、社会を守る仕事にやりがいを感じる人にとっては、これ以上ない環境です。
そして、きつさを乗り越えられるかどうかは、最初に基礎をどれだけ固められるかで大きく変わります。
では、未経験の人はどうやって基礎を固め、セキュリティの仕事にたどり着けばよいのでしょうか。
いきなりは難しい、インフラ経由が現実的なルート
未経験からの現実的なルートは、基礎を実務の中で身につけられるインフラエンジニアを経由する道です。
サーバーやネットワークの構築・運用を経験すると、システムがどう動き、どこに弱点が生まれやすいかが体で分かるようになります。
その経験を土台に、セキュリティ監視(SOC)や脆弱性診断の仕事へ移っていく人が多くいます。
入り口としては、ヘルプデスクや運用監視の仕事から始めるケースもあります。
大切なのは、どの入り口から入ってもLinux・ネットワーク・OSの基礎を早い段階で固めることです。
未経験から現場に入った管理人の実感としても、基礎を理解している人ほど新しい技術への応用が早く、キャリアの選択肢が広がります。
Linux・ネットワーク・OSの仕組みを理解します。独学が難しければスクールを使うのが近道です。
情報セキュリティマネジメント試験や基本情報技術者試験で、学んだ内容を形にします。
サーバーやネットワークの構築・運用で実務経験を積みます。
SOCや脆弱性診断などに移り、上位資格で専門性を高めていきます。
なお、ステップ1の基礎を独学で固めるのは簡単ではありません。その土台を本質から学べるスクールは、「未経験からセキュリティを学ぶならRareTECHがおすすめ」で紹介します。
未経験からセキュリティを学ぶならRareTECHがおすすめ
未経験からセキュリティの学習を始めるなら、未経験の回廊はITスクール「RareTECH(レアテック)」をおすすめします。
理由は、セキュリティに欠かせないLinux・ネットワーク・OSといった基礎を、2年間かけて本質から学べるカリキュラムだからです。
講師陣には、ホワイトハッカーとして活動するエンジニアをはじめ、第一線で活躍する現役エンジニアが在籍しています。
さらに2026年10月から、国の教育訓練給付金の対象になり、受講費用を大きく抑えられるようになりました。
ここでは、RareTECHの特徴、ほかのスクールとの違い、おすすめできる人、給付金の仕組みを順に解説します。
RareTECHの特徴
RareTECHの最大の特徴は、2年間をかけて「希少型エンジニア」を育てることを掲げている点です。
運営は株式会社varで、学習はすべてオンラインで進めます。
カリキュラムは、パソコンの仕組みやLinux、ネットワークといったITの土台から始まり、プログラミングやクラウドへと積み上げていく構成です。
講師は全員がヘッドハンティングで採用された現役のエンジニアで、質問は回数無制限でできます。
受講生同士でチームを組んで開発するハッカソンもあり、口コミでは「ほかのスクールでは体験しにくい」と評価されています。
これまでに2,000人以上のエンジニア育成に携わってきた実績もあり、長く通用する基礎力を身につけたい人に向いた環境です。
授業の雰囲気が気になる人は、RareTECHの無料カウンセリングで学習内容を直接確認できます。
| 項目 | 内容 |
|---|---|
| 運営会社 | 株式会社var |
| 学習スタイル | オンライン(講義+アーカイブ視聴) |
| コース | 基本希少型コース(1年)/完全希少型コース(2年) |
| 受講料(税込) | 1年コース 960,000円/2年コース 1,320,000円 |
| 給付金 | 専門実践教育訓練給付金の対象(2026年10月1日〜) |
| 主な特徴 | 現役エンジニア講師・質問無制限・ハッカソン |
| 無料サービス | 無料カウンセリング・体験入学アプリ |
※2026年10月時点の公開情報をもとに作成。料金は変更される場合があるため、最新情報は公式サイトで確認してください。
ほかのスクールとの違い
ほかのプログラミングスクールとの一番の違いは、学習期間の長さと基礎への重心です。
多くのスクールは3〜6か月ほどで、Webアプリを作れるようになることをゴールにしています。
短期間で成果を出すにはよい方法ですが、セキュリティの仕事に必要なOSやネットワークの深い理解までは、手が回らないことがほとんどです。
RareTECHは、こうした目に見えにくい土台に時間をかけるからこそ、セキュリティのように基礎の深さが問われる分野と相性がよいのです。
また、講師にホワイトハッカーや現役のエンジニアがいるため、攻撃者の視点を持った人から直接学べる点も大きな強みです。
教科書の知識だけでなく、現場でどう攻撃され、どう守るのかという実感を伴った話を聞けるのは、独学ではなかなか得られない経験です。
どんな講師から学べるのかは、RareTECH公式サイトでも確認できます。
| 項目 | RareTECH | 一般的な短期スクール |
|---|---|---|
| 学習期間 | 1〜2年 | 3〜6か月程度 |
| 学ぶ内容 | OS・Linux・ネットワークから開発まで | 特定の言語やWeb開発が中心 |
| 講師 | ヘッドハンティングで採用した現役エンジニア | スクールにより異なる |
| セキュリティとの相性 | 高い(基礎を深く学べる) | 基礎の深掘りは限定的 |
| 給付金 | 専門実践教育訓練の対象 | スクールにより異なる |
RareTECHをおすすめしたい人
RareTECHは、時間をかけてでも本物の実力をつけたい人におすすめです。
とくに、今回のような被害のニュースを見て「守る側の仕事に就きたい」と感じた人には、セキュリティの土台を固める場として最適です。
働きながら学びたい人にも向いています。
受講生の多くは平日夜や休日に学習しており、講義に参加できなくてもアーカイブで復習できます。
一方で、口コミでは「スパルタ」「高い自主性が求められる」という声もあります。
3か月ですぐに転職したい人や、言われたことだけをこなしたい人には合わない可能性があるため、無料カウンセリングで自分に合うか確かめるのが確実です。
- セキュリティなど基礎が問われる分野を目指したい人
- 時間をかけてでも長く通用する力をつけたい人
- 働きながら平日夜や休日に学びたい人
- 給付金を使って受講費用を抑えたい在職中の人
- 3か月程度で早く転職したい人
- 手取り足取り教えてほしい人
- 自分から質問するのが苦手な人
- Webアプリを1つ作れれば十分な人
10月から給付金対象に、受講費用を大きく抑えられる
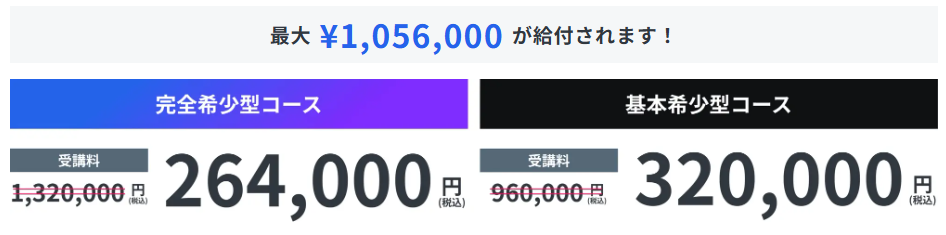
結論として、2年コースなら給付金で受講料の最大80%(約105.6万円)が戻ってくる可能性があります。
RareTECHは2026年10月1日から、厚生労働大臣が指定する専門実践教育訓練の対象講座になりました。
対象は1年の「基本希少型コース」と2年の「完全希少型コース」で、10月1日以降に受講を始める人が対象です。
給付率は条件に応じて3段階に分かれ、修了すると50%、資格取得や就職などの条件を満たすと70%、さらに賃金上昇の条件も満たすと80%が支給されます。
ただし、雇用保険の加入期間が原則3年以上(初めて利用する場合は2年以上)必要など、受給には条件があります。
受講前にハローワークでの手続きも必要になるため、自分が対象になるかを申し込み前に確認しておきましょう。
| 給付の段階 | 給付率 | 年間上限 | 2年コースの給付額 | 実質負担 |
|---|---|---|---|---|
| 修了など基本の条件 | 50% | 40万円 | 660,000円 | 660,000円 |
| 資格取得・就職などを満たす | 70% | 56万円 | 924,000円 | 396,000円 |
| さらに賃金上昇を満たす | 80% | 64万円 | 1,056,000円 | 264,000円 |
※2年コース(税込1,320,000円)で計算した目安です。実際の給付額は支払った受講料や条件によって変わります。詳しくは無料カウンセリングや管轄のハローワークで確認してください。
給付金は自動的に支給されるものではありません。受講開始前の手続きや雇用保険の加入期間など、条件を満たしているかを必ず事前に確認してください。
自分が給付金の対象になるか分からない人は、RareTECHの無料カウンセリングで確認するのが一番の近道です。
給付金の対象か、無料で確かめる
現役エンジニアに、学習の進め方や給付金の条件を1対1で相談できます
※公式サイトに移動します
不正アクセスとセキュリティエンジニアに関するよくある質問
ここでは、不正アクセスのニュースを見て不安になった人や、セキュリティエンジニアに興味を持った人から、とくに多い疑問をまとめました。
自分の情報が流出したときの対処法から、未経験から目指せるのかという疑問まで扱っています。
流出事案の件数や状況は、2026年10月9日時点の公表内容をもとにしています。
続報で内容が変わることもあるため、自分が利用しているサービスについては公式の発表もあわせて確認してください。
自分の情報が流出したか確認する方法はありますか?
情報が流出したと分かったら、何をすればいいですか?
8月以降の流出は、すべてQilinの仕業ですか?
セキュリティエンジニアはAIでなくなりますか?
未経験からセキュリティエンジニアになれますか?
RareTECHの給付金は誰でも使えますか?
まとめ:攻撃が増える時代こそ、守る側の人材に価値がある
2026年8月から10月にかけて、国内では不正アクセスと個人情報流出の公表が相次ぎ、今年の被害は過去最多ペースで推移しています。
背景にはAIによる攻撃の効率化とQilinをめぐる動きがあり、攻撃は今後も続くと考えるべきです。
個人は、パスワードの使い回しをやめ、パスキーや2段階認証を設定するだけでも二次被害の多くを防げます。
ただし、被害を根本から減らせるのは企業を守るエンジニアであり、セキュリティエンジニアの価値は高まり続けるはずです。
未経験から目指すなら、基礎から学べて給付金も使えるRareTECHで、まず無料カウンセリングを受けてみてください。
- 国内の不正アクセス被害の公表は9月末で600件に達し、過去最多ペース
- 10月もskyticket(約1,464万件)や焼肉きんぐ(約1,079万件)など大規模な流出が続く
- 背景はAIによる攻撃の効率化とQilinの動き。報復の可能性は未経験の回廊の推測
- 個人の対策は、パスワード管理・パスキー・フィッシング警戒・退会・アップデート
- 流出の原因の多くは基本的な守りの不足。被害を止める鍵は守る側のエンジニア
- セキュリティエンジニアの平均年収は約609.8万円。経験次第で1,000万円以上も
- 未経験からはインフラ経由が現実的。基礎を固めることが一番の近道
- RareTECHは10月から給付金対象。2年コースなら最大約105.6万円の給付の可能性
RareTECHの無料カウンセリングで、学習の進め方や給付金の対象かを相談できます。
受講を決めていなくても利用できます。
オンライン完結・相談だけでもOK
※見解・推測について:Qilinによる報復の可能性など「未経験の回廊の推測」と明記した部分は、公式に確認された事実ではありません。
※料金・給付金について:RareTECHの料金・給付金の条件は2026年10月時点の公開情報をもとにしています。申し込み前に公式サイトで最新情報を確認してください。
※当ページには広告リンクが含まれています。


コメント